Как определить объем вопросов по кибербезопасности для запроса коммерческих предложений на зарядные устройства для электромобилей
15 авг. 2026 г.
Блог
Запрос коммерческих предложений по кибербезопасности коммерческих зарядных устройств для электромобилей Язык должен определять границы проекта, а не гарантировать уровень безопасности. Назовите заряжаемые активы, роли доступа, сетевую границу, ответственность за обновления, доступные записи событий и контактные данные для связи при инцидентах, чтобы группы по обслуживанию оборудования, работе сети и эксплуатации могли проверять один и тот же объем.
Вопросы кибернетичности начинаются с четкой инвентаризации активов проекта.
Часть 1. Каковы цели запроса цен (RFQ) по кибербезопасности коммерческих зарядных устройств для электромобилей?
Полезный запрос ценовых предложений (RFQ) делает обсуждение вопросов безопасности достаточно конкретным для рассмотрения. В нем указывается, что будет подключено, кто будет этим пользоваться или администрировать, где начинаются и заканчиваются зоны ответственности и какие доказательства ожидаются в случае необходимости расследования инцидента.
Тот Кибербезопасный фреймворк NIST систематизирует результаты обеспечения кибербезопасности по направлениям управления, идентификации, защиты, обнаружения, реагирования и восстановления. При закупке зарядных станций это практический способ избежать расплывчатого требования “безопасных зарядных устройств”; это не является сертификацией поставщика, сети или конфигурации.
Не принимайте общие заявления о безопасности в качестве доказательства соответствия проекта. Запросите фактический объем, ответственную сторону, зависимость конфигурации и запись, которые подтверждают это утверждение. Профиль NIST IR 8473 представляет собой справочное руководство по управлению рисками для инфраструктуры сверхбыстрой зарядки электромобилей, а не сертификацию поставщика или установки.
Часть 2. Какие активы и роли доступа должен указать покупатель?
Начните с описи, имеющей значение для проекта: зарядного оборудования, подключения к электросети, среды управления, методов доступа пользователей и лиц, которые могут осуществлять администрирование или поддержку установки. Опись не является техническим проектом; она определяет, что нуждается в ответственном лице.
Элемент объема работ
Вопрос покупателя
Почему это необходимо включить в запрос предложений
Зарядное оборудование
Какие устройства и разъемы входят в область применения?
Предотвращает ситуацию, когда ответ охватывает лишь часть развертывания.
Оперативные пользователи
Кто может начать, остановить или завершить сеанс?
Уточняет модель доступа.
Администраторы
Кто может изменить конфигурацию или получить записи?
Делает владение ролями видимым.
Владелец сети сайтов
Кто утверждает изменения подключения?
Связывает сферу применения зарядного устройства с управлением на объекте.
Контактные данные службы поддержки
Кто получает инцидент или запрос на обслуживание?
Создает практический путь эскалации.
Поиск по форумам показывает, что пользователи обсуждают как безопасность аккаунта, так и подключение зарядного устройства. Эти вопросы помогают сформировать лексику покупателя, но они не определяют, что именно предоставляет тот или иной зарядный продукт.
Часть 3. Как следует обсуждать сетевой рубеж?
Обсуждайте сетевую границу как проектную задачу, а не как универсальную топологию. Покупатель должен указать, какая сторона владеет сетью объекта, какие внешние службы предполагаются, какого удаленного доступа следует ожидать и кто утверждает изменения. Ресурсы CISA по системам промышленного управления предоставляют полезный контекст для рассмотрения подключенных операционных активов в качестве определенной области действия.
Вопросы архитектуры сайта должны рассматриваться одновременно с коммерческой схемой монетизации.
Разделение сети может быть целесообразным, когда архитектура площадки и операционная модель требуют этого, однако конкретное проектное решение нуждается в рассмотрении на уровне площадки. В запросе предложений можно попросить поставщика описать зависимости и зоны ответственности без предварительного определения конкретного метода подключения или функции.
Часть 4. Кто принимает решения об обновлениях и конфигурации?
Ответственность за кибербезопасность снижается, когда у изменений нет конкретного ответственного владельца. Спросите, кто предлагает, одобряет, применяет и документирует изменения конфигурации или обновления, и что объект должен предоставить до того, как эта работа сможет быть выполнена.
Ответ должен разграничивать ответственность за оборудование, ответственность за сеть и процесс утверждения со стороны оператора. Пересматриваемый план управления исправлениями следует определить, как исправление обнаруживается, тестируется, утверждается и развертывается в соответствии с последовательностью положений о закупках, описанной Тихоокеанской северо-западной национальной лабораторией. В ответе поставщика также должны быть указаны поддерживаемые версии программного и аппаратного обеспечения, период поддержки, способ проверки подлинности и целостности обновлений, а также то, кто несет ответственность за восстановление в случае сбоя обновления. Это более полезно, чем немотивированное обещание того, что обновления всегда будут автоматическими или безрисковыми.
Часть 5. Какие доказательства инцидента и пути связи должны быть определены?
Путь инцидента должен отвечать на два операционных вопроса: какие доказательства проектная команда может сохранить и кто получает первое уведомление. Точные записи зависят от конечной архитектуры, но запрос предложений (RFQ) должен запрашивать доступные идентификаторы, метки времени, описания событий, доступ к экспорту и контакты для эскалации. В нем также следует определить уведомление об уязвимости канал и версии, затронутые каждым уведомлением. Майское предупреждение CISA 2026 года для определенных версий ABB Terra AC иллюстрирует, почему записи о моделях и версиях имеют значение; оно не подразумевает, что оборудование XYDF или каждое коммерческое зарядное устройство имеют ту же уязвимость.
Необходимость рассмотрения событий
Определить до начала закупок
Выгода покупателя
Идентифицируйте затронутый актив
Справочник активов и местоположений
Избегает двусмысленных запросов в службу поддержки.
Понять расчет времени
Основа по меткам времени и доступность записей
Поддерживает последовательную хронологию.
Сохранять контекст
Доступные записи о событиях или изменениях
Предоставляет специалистам отправную точку, основанную на фактических данных.
Эскалировать
Именованные контакты и границы ответственности
Уменьшает неопределенность при передаче дел.
Не превращайте эту таблицу в утверждение, что каждый зарядный модуль или поставщик предоставляет такие записи. Запрос предложений (RFQ) — это то место, где можно получить ответ, специфичный для конкретного проекта.
Часть 6. Какие ответы поставщиков делают запрос предложений (RFQ) пригодным для рассмотрения?
Запрашивайте ответы, в которых указаны масштаб и доказательства, а не маркетинговые ярлыки. Приведенная ниже таблица дает покупателям краткий способ сравнения ответов без рассмотрения какого-либо отдельного ответа в качестве сертификации.
Как минимум, запросите текущую инвентаризацию прошивок и программного обеспечения, дату окончания поддержки безопасности, рабочий процесс тестирования и утверждения патчей, метод проверки обновлений, канал уведомления об уязвимостях и реагирование на инциденты контакт с установленным сроком отчетности. Если услуга зависит от субподрядчиков, в ответе должно быть пояснено, как те же требования передаются этим сторонам, а не ограничиваются основным поставщиком.
Покупатель должен предоставить
Попросите поставщика объяснить
Доказательство или граница для запроса
Список ресурсов и архитектура сайта
Какую часть проекта охватывает ответ
Устройства, службы и зависимости, входящие в область действия.
Модель ролевого доступа
Кто может выполнять каждое операционное действие
Описание роли и сторона, утверждающая доступ.
Ожидания от подключения
Какие сетевые подключения требуются
Обязанности сайта и зависимости конфигурации.
Процесс управления изменениями
Кто отвечает за обновления и изменения конфигурации
Подход, основанный на утверждении, уведомлении и учете.
Операционная модель управления инцидентами
Как сообщается о проблеме и как она передается в работу
Путь контакта и доступные доказательства события.
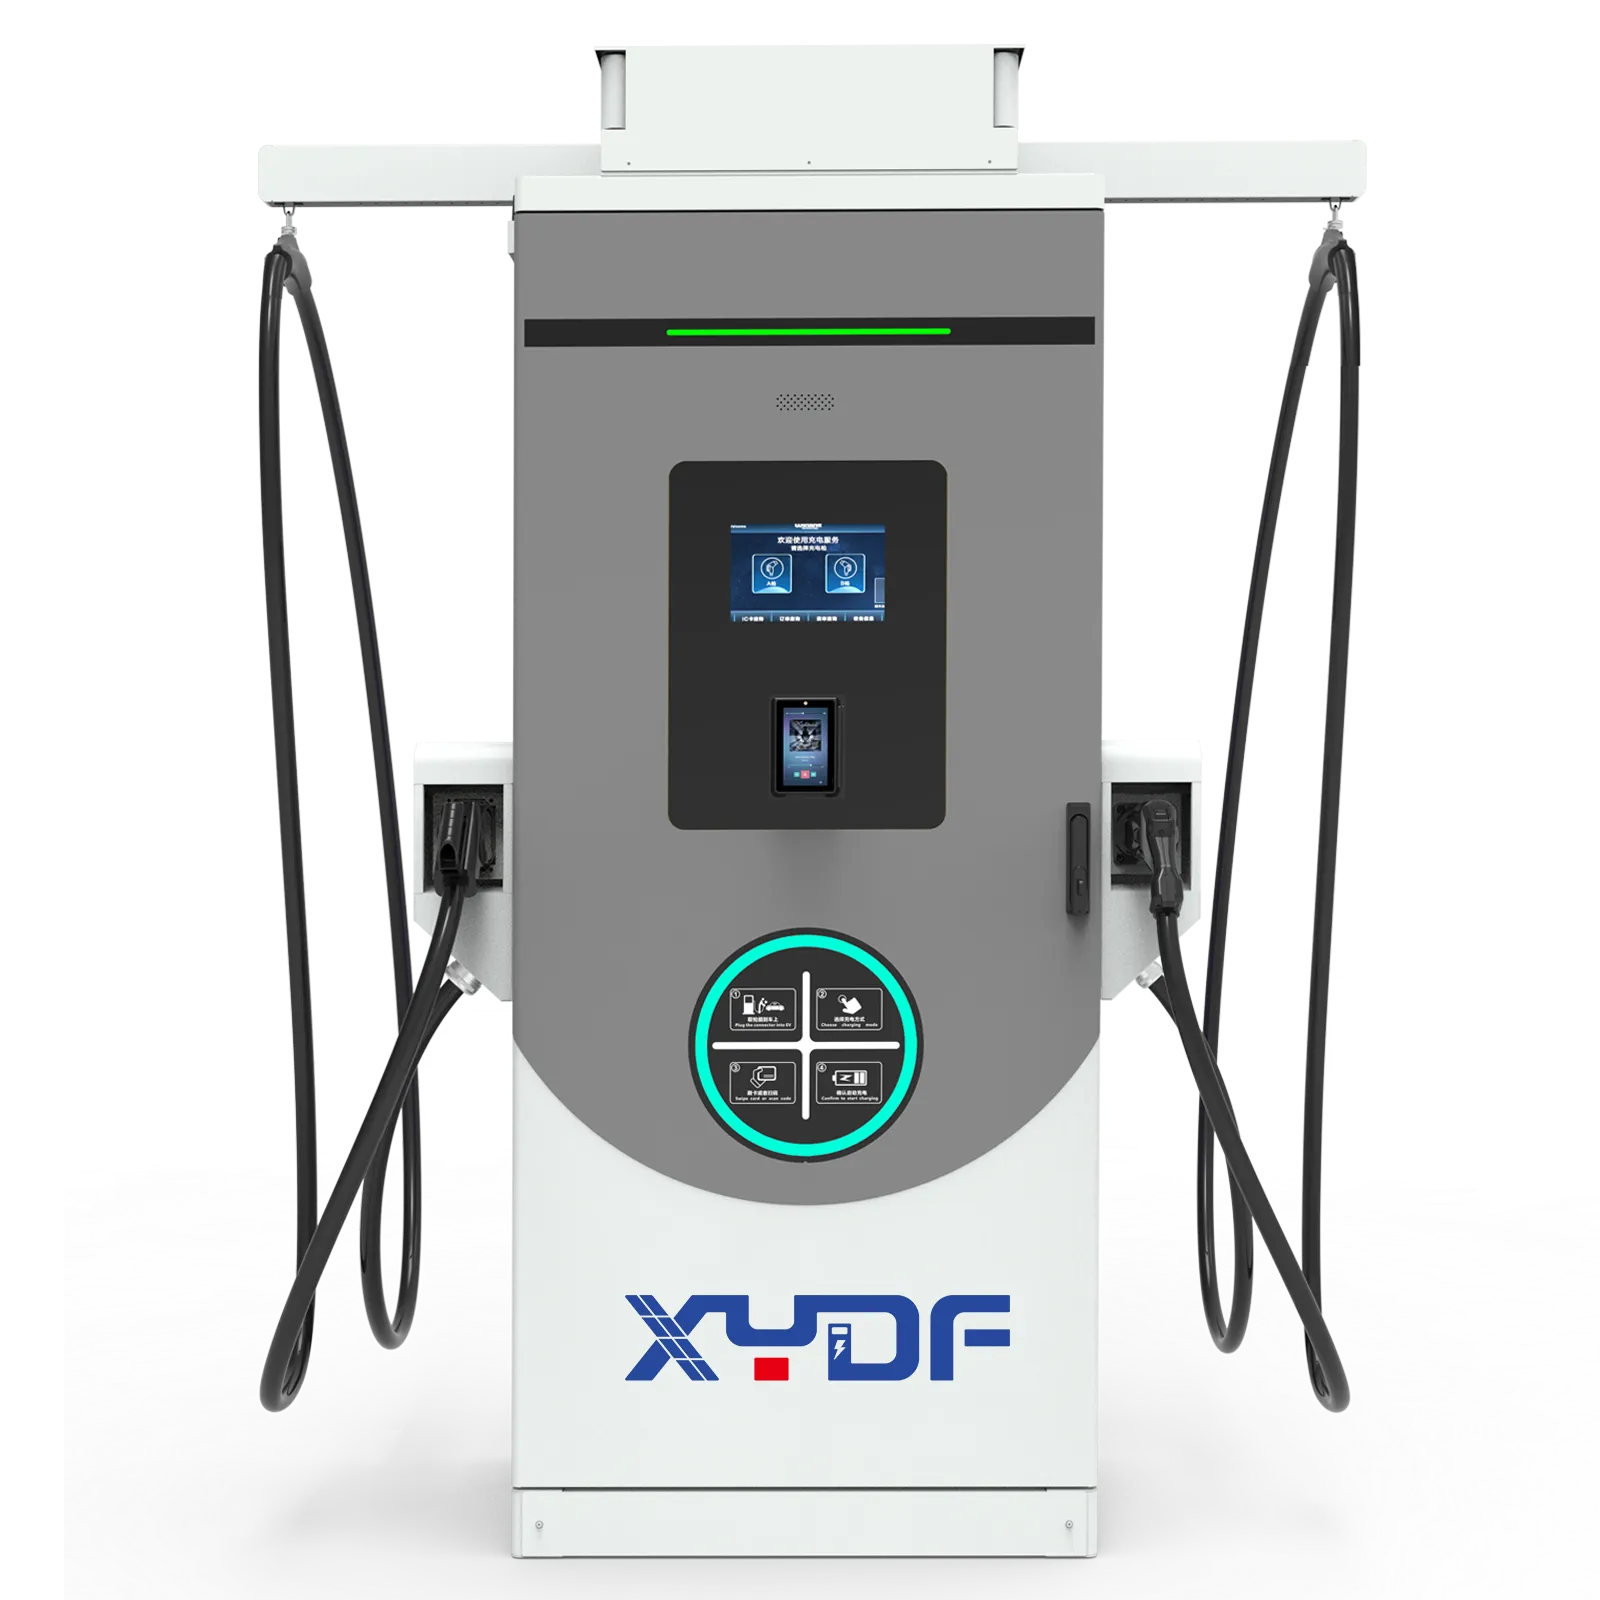
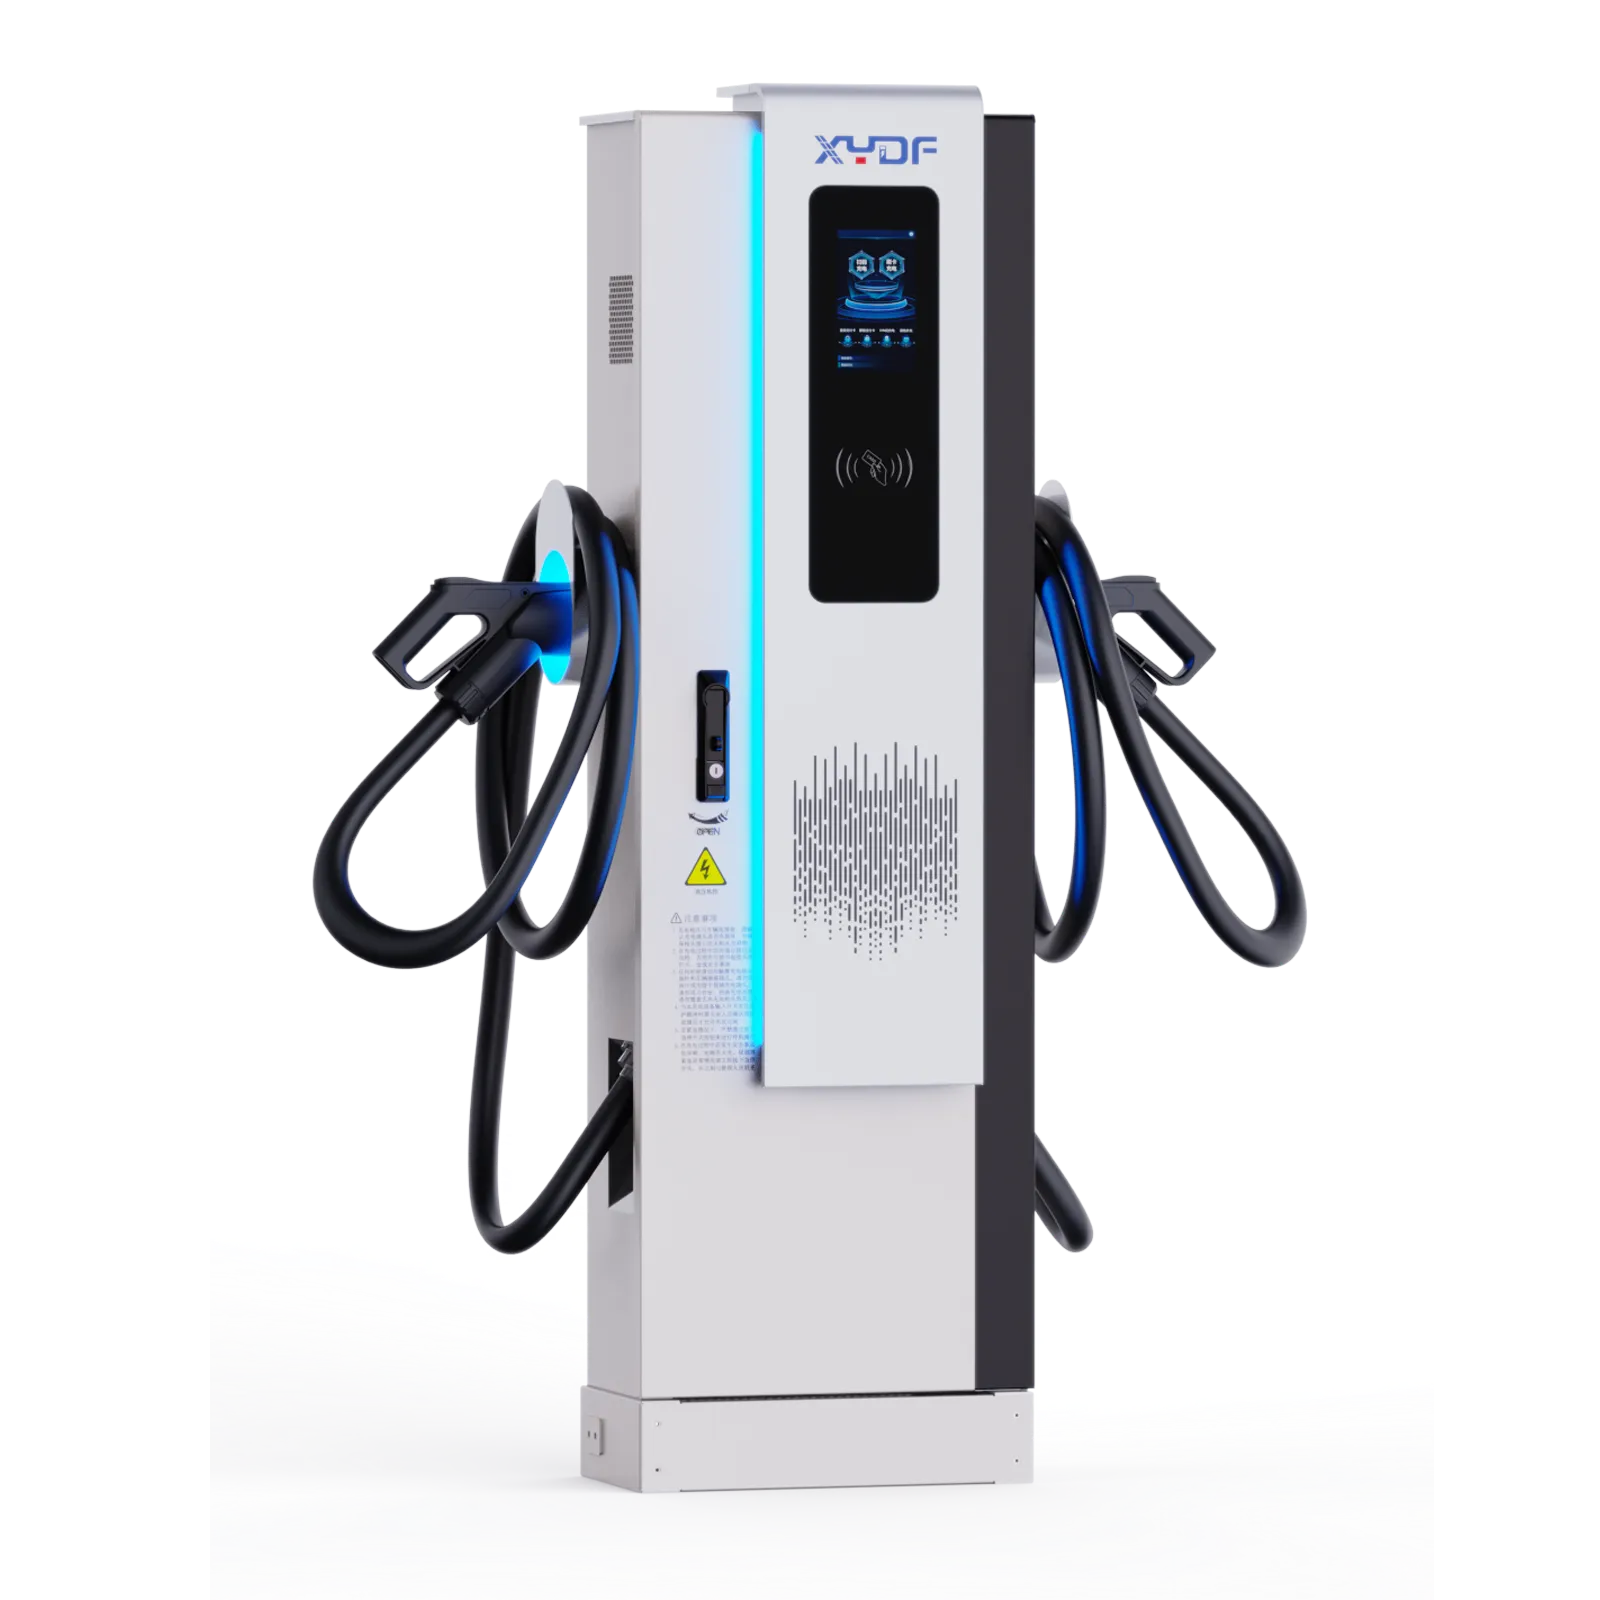
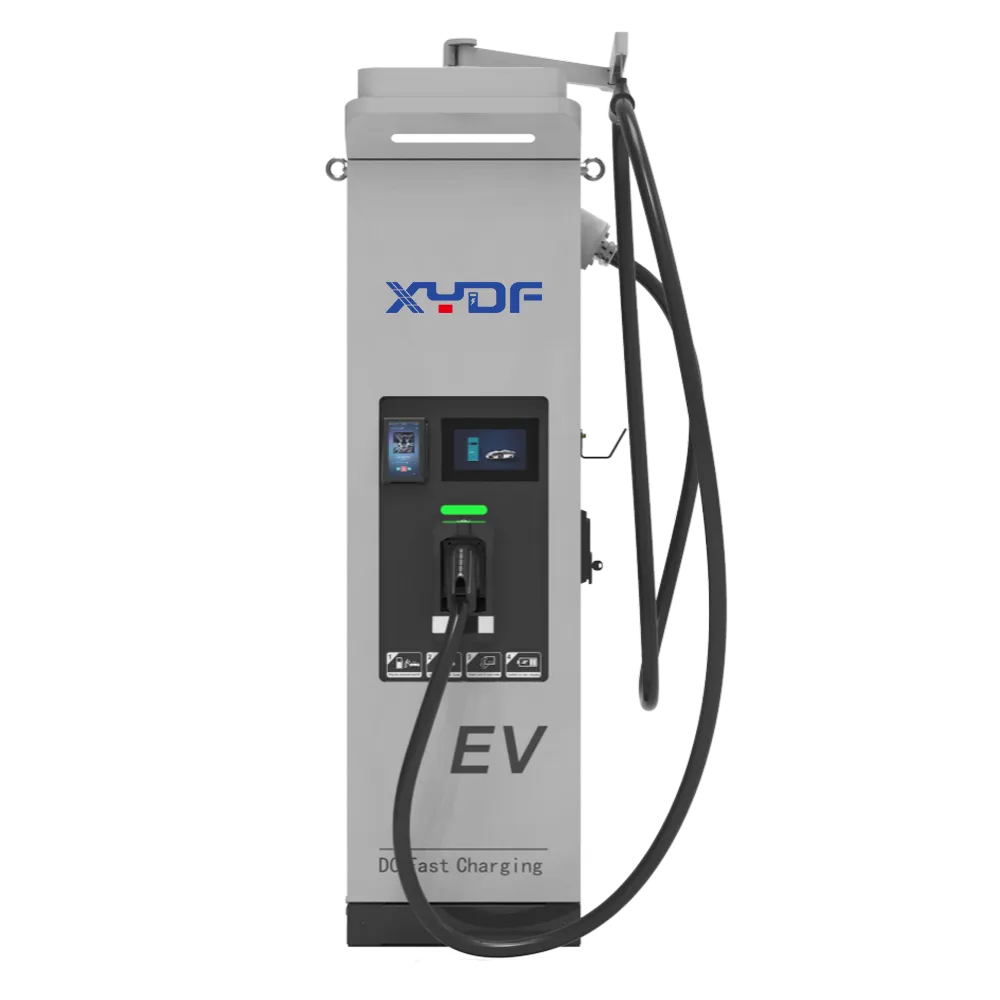
Обсуждение оборудования см. в линейка коммерческих зарядных станций постоянного тока большой мощности и поделитесь архитектурой проекта с командой. Публичная страница продукта не подтверждает функции кибербезопасности или работы с сетями, поэтому эти пункты остаются вопросами для уточнения в рамках запроса предложений (RFQ).
Часть 7. Что доказывает имя протокола и чего оно не доказывает?
Тот Open Charge Alliance связан с OCPP, открытым протоколом связи для инфраструктуры зарядки электромобилей. Название протокола может помочь покупателю задать точные вопросы о совместимости, но само по себе оно не доказывает шифрование, контроль доступа, процесс обновления, реагирование на инциденты или соответствие требованиям безопасности для конкретного проекта.
Это руководство полезно, когда коммерческому покупателю необходимо объединить специалистов по оборудованию, сетям и операционной деятельности в рамках одного обсуждения с четкими рамками. Оно не является заменой оценки безопасности для конкретного объекта, проверки местных нормативных требований или подтверждения каких-либо характеристик продукта. Для операционной стороны, приоритеты аварийных сигналов зарядного устройства предлагает сопутствующее обсуждение вопросов управления записями.
Объем оборудования должен быть проверен на соответствие собственной архитектуре и эксплуатационным требованиям проекта.
Часто задаваемые вопросы
Что должно входить в RFQ (запрос предложений) по кибербезопасности коммерческих зарядных станций для электромобилей?
Включите список ресурсов, роли доступа, сетевой периметр, ответственность за обновление и конфигурацию, доступные записи, контакты для связи при инцидентах и доказательства, ожидаемые от каждого поставщика.
Зачем перечислять заряжаемые активы перед тем, как задавать вопросы безопасности?
Список активов определяет, что входит в запрошенный объем работ, предотвращая ситуацию, когда ответ охватывает только устройство, но упускает из виду подключенные службы или обязанности на объекте.
Должны ли коммерческие зарядные станции использовать отдельную сеть?
Это решение зависит от архитектуры площадки, операционной модели и ответственных лиц. Запросите проектные допущения и получите индивидуальный для данной площадки обзор вместо использования универсального правила.
Кто должен отвечать за обновление зарядных устройств?
В проекте должны быть указаны лица, которые предлагают, утверждают, применяют и регистрируют каждое изменение, с разграничением зон ответственности за оборудование, сеть и оператора.
Что должен включать в себя путь контакта при инциденте?
Определите первые контакты, ссылку на затронутый актив, доступные метки времени или записи, а также границу передачи ответственности между вовлеченными сторонами.
Доказывает ли один лишь OCPP, что коммерческое зарядное устройство для электромобилей защищено?
Нет. OCPP — это открытый протокол связи; покупателю по-прежнему необходимы доказательства для конкретного проекта относительно предполагаемой конфигурации и операционных обязанностей.
Подтверждает ли это руководство наличие функции кибербезопасности у зарядного устройства XYDF?
Нет. Это руководство по определению объема запроса предложений (RFQ). Любой протокол, доступ, обновление, функция мониторинга или безопасности должны быть подтверждены для предлагаемой конфигурации проекта.
Штаб-квартира и фабрика в Чжэцзяне:
№ 2, улица Чанцзян, промышленный парк Вэньчжоу Бридж, город Бейбайсян, город Юэцин, город Вэньчжоу, провинция Чжэцзян
Шэньчжэньский филиал:
1-й этаж, здание А, промышленный парк Шэнькай, сообщество Тантоу, район Шиянь, район Баоань, Шэньчжэнь
Мы используем файлы cookie для обеспечения работы этого веб-сайта и, с вашего разрешения, для измерения того, как посетители используют наш сайт зарядки электромобилей. См. наши Политика конфиденциальности для получения подробной информации.
 Синьцзя Дунфан Электрик Технолоджи Ко., Лтд.