Contrôle d’accès au chargement des véhicules électriques commerciaux : RFID, application ou prise et recharge ?
Juil 20,2026
Blog
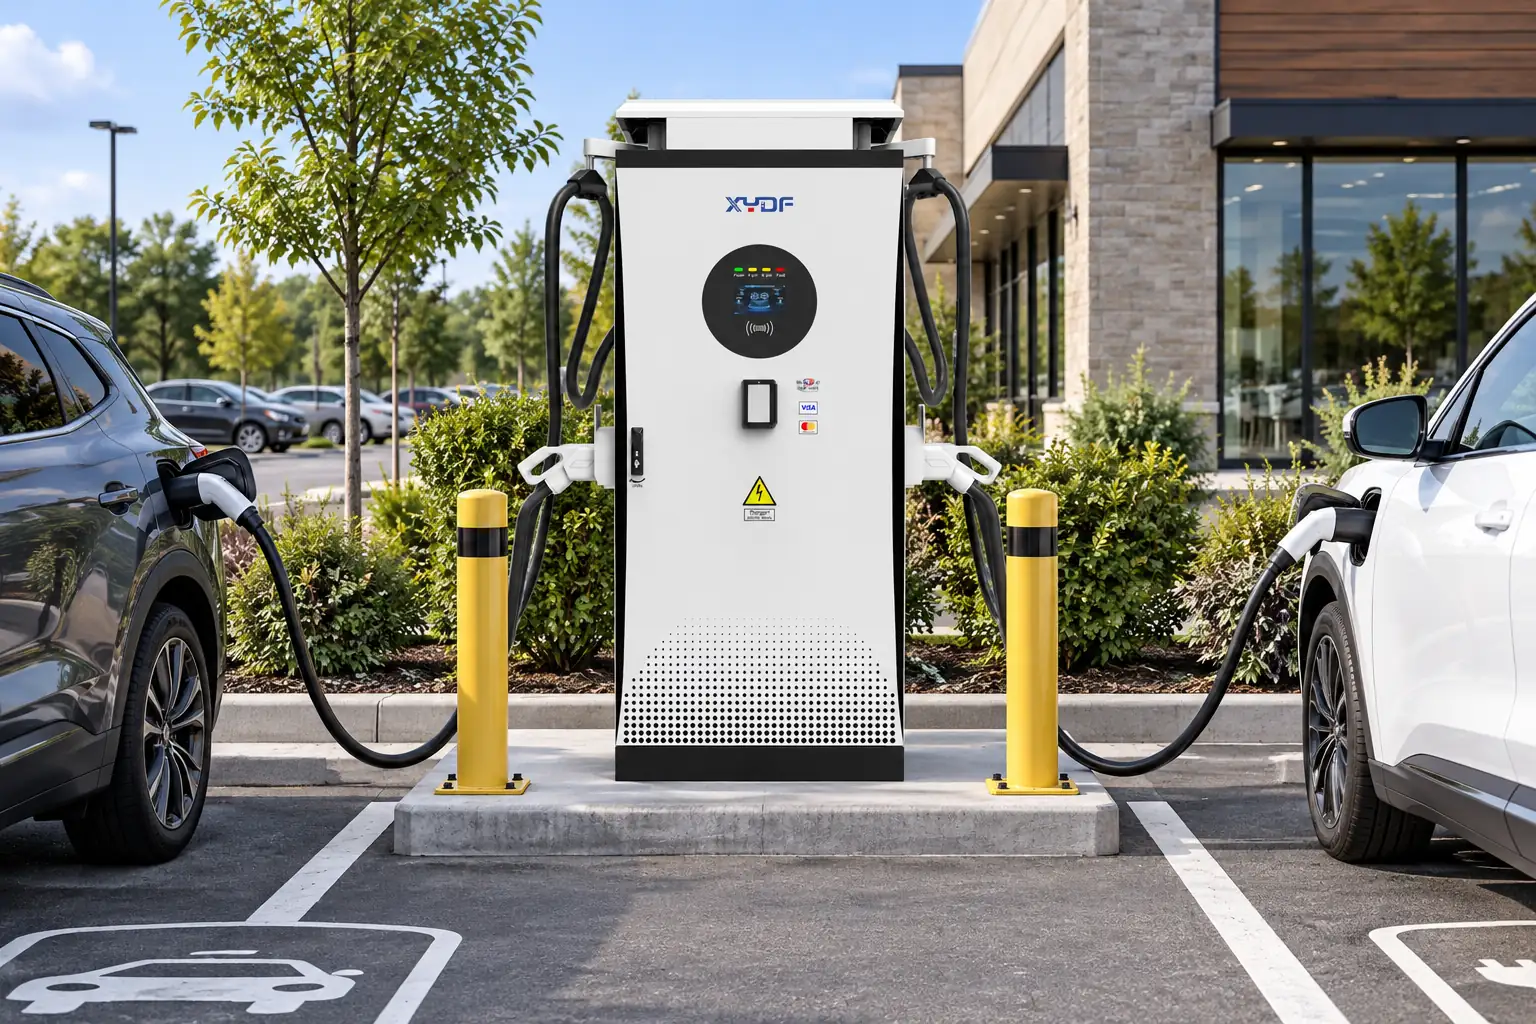
Contrôle d'accès aux bornes de recharge pour véhicules électriques commerciaux C’est une décision de politique générale avant d’être une fonctionnalité matérielle : la RFID peut stocker des informations d’identification délivrées, une application peut gérer les comptes et les sessions, et Plug & Charge peut automatiser l’autorisation uniquement lorsque la compatibilité du véhicule, du chargeur, du certificat et du backend est confirmée. Un site commercial doit définir qui peut charger la batterie, comment une session est attribuée, que se passe-t-il lorsque la méthode préférée échoue et qui détient la responsabilité de l’assistance.
Partie 1. Qu’est-ce que le contrôle d’accès pour la recharge des véhicules électriques commerciaux ?
Le support du protocole doit être séparé de l’interopérabilité d’ensemble. L’acheteur doit énumérer dans le descriptif les interfaces de chargeur, véhicule, réseau, identité, paiement, surveillance et mise à jour ; nommer le message ou la fonction qui doit fonctionner ; et définir comment les erreurs, le fonctionnement hors ligne, les modifications de version et les responsabilités en matière de sécurité sont gérées. Un nom de protocole dans un brochure ne prouve pas que l’ensemble du système fonctionne avec le back office de l’acheteur. Pour le contexte de planification publique, voir Ressources du protocole OCPP de l'Open Charge Alliance; Le dossier d’acceptation site-spécifique reste le facteur déterminant de la décision finale.
Le contrôle d’accès détermine qui peut lancer une session, quel compte ou quelle identité associée à cette session et quelle règle s’applique à cette session. Vue d'ensemble de la norme ISO 15118-1 Les listes comprennent les moyens d’identification externes (EIM) tels que le RFID et les applications smartphone/web ; Vue d'ensemble de la norme ISO 15118-2 distingue les scénarios de charge EIM de l’identification Plug & Charge.
Cette distinction empêche une réponse inutile concernant la “ meilleure méthode ”. Un lieu de travail peut valoriser une certification délivrée et les politiques de l’entreprise. Un lieu public peut avoir besoin d’un parcours plus simple pour les clients. Une flotte automobile peut avoir besoin d’un enregistrement qui relie la facturation à un chauffeur, un véhicule, un centre de coûts ou une règle de gestion des déplacements.
Méthode
Périple identitaire
Question commerciale utile
Principale dépendance
RFID
Carte ou jeton émis
Qui reçoit, remplace et désactive les identifiants ?
Lecteur, politique de crédibilité et règle backend
App
Interactions entre l'utilisateur et le compte/session
Qui gère les comptes, les tarifs, les reçus et le support client ?
Connectivité et expérience utilisateur
Brancher et charger
Certificat de véhicule et chaîne d’autorisations
Quels véhicules, bornes de recharge, contrats et parcours en arrière-plan sont confirmés ?
Compatibilité complète
Partie 2. Quand l’utilisation de la technologie RFID s’avère adaptée pour un site de recharge commercial ?
RFID Il fonctionne bien lorsque le site délivre une identité physique à des utilisateurs connus et nécessite une action d’accès rapide et ciblée. Article de comparaison d’ELATEC il note que les identifiants d’employés et les cartes d’adhésion existants peuvent être pertinents pour les points de recharge contrôlés ; les technologies et intégrations de données d’identification exactes doivent être confirmées pour un système proposé.
Pour une flotte ou un lieu de travail, demandez si la carte identifie le conducteur, le véhicule, un département ou simplement un groupe d’utilisateurs autorisé. Cette décision détermine les facturations et les enregistrements d’audit. Le seul recours à l’RFID peut s’avérer inapproprié si un site nécessite également un moyen facile d’accès pour les visiteurs occasionnels qui n’ont pas de carte.
Partie 3. Qu’apporte une application en plus d’un bouton d’accueil ?
Une application est un compte et une interface opérationnelle, et non pas simplement un bouton d’activation numérique. Elle peut afficher l’état de session, les règles d’utilisation du compte, les tarifs, les relevés de compte ou les flux de travail de support lorsque ces fonctions sont fournies par la plateforme sélectionnée. Les acheteurs doivent définir qui crée les comptes, qui approuve l’accès, qui prend en charge les changements de mot de passe ou de périphérique et qui répond lorsqu’il n’y a pas de connexion.
Un utilisateur du forum a décrit une application qui continuait à afficher “ Retry ” pendant le démarrage d’une session. Cela ne prouve pas un problème général de l’application ; il montre simplement pourquoi le site a besoin d’une solution de repli documentée et d’un responsable du support. Une solution de repli peut être une autre identité approuvée ou un processus mené par un opérateur, conformément aux règles du système sélectionné.
Partie 4. Quand est-ce que Plug & Charge est prêt pour une mise en œuvre commerciale ?
Brancher et charger Ce n’est pas la même chose que de simplement brancher le véhicule et espérer que la session démarre. Il s’agit d’un flux d’autorisation basé sur un certificat entre le véhicule compatible, l’équipement de charge et les chemins de backend. Le guide ISO 15118 d’AMPECO explique la chaîne d’autorisation du certificat et du backend ; elle devrait être considérée comme une liste de contrôle de la mise en œuvre, et non comme une preuve de support par un produit non spécifié.
L’avantage est que les étapes nécessaires pour la connexion sont moins nombreuses lorsque le chemin complet est compatible. Le modèle du véhicule, le certificat/le contrat activé, le point de charge, les relations avec le backend et les paiements peuvent tous déterminer si une session peut utiliser ce chemin. Les utilisateurs de Speak EV signalent également une incertitude lorsque le chemin certifié/fournisseur n’est pas disponible, de sorte qu’un plan commercial devrait prévoir une solution de repli testée.
Là où OCPP et ISO 15118 s’arrêtent – et là où l’opérateur commence
OCPP Il s’agit du contrat de communication entre le point de charge et le système de gestion ; il ne définit pas en soi la politique de l’employé d’un opérateur, la tarification, l’avis de confidentialité ou les procédures du service d’assistance. L’ISO 15118 spécifie les flux de communication entre le véhicule et le point de charge et les procédures de validation Plug & Charge ; la compatibilité dépend toujours des certificats du véhicule, des certificats contractuels, de la PKI de backend, de la synchronisation horaire et de l’édition de l’ISO 15118 sélectionnée. Appeler “ support OCPP ” ou “ prêt pour Plug & Charge ” constitue une revendication d’intégration qui nécessite un test certifié, et non une preuve d’un service de contrôle d’accès complet.
Partie 5. Quelle combinaison d’access-control convient-elle à vos utilisateurs et à votre politique d’exploitation ?
Commencez par les groupes d’utilisateurs plutôt que par une étiquette de protocole. Un dépôt privé peut accorder une priorité à la responsabilité du conducteur ; un lieu de travail peut combiner les informations d’identification délivrées avec un portail d’accès ; un site à usages multiples peut nécessiter à la fois des contrôles pour les utilisateurs récurrents et un processus pour les utilisateurs non identifiés. Le système Plug & Charge peut être ajouté lorsque la compatibilité est vérifiée, mais il ne devrait pas être la seule solution avant d’expérimenter le workflow pour la flotte de véhicules et les certificats.
Muster du site
Décision principale
Confirmation sensée
Depot de flotte fermé
Responsabilité du conducteur ou du véhicule
Politique relative aux certificats d'identité, attribution des véhicules et procédures de sauvegarde
Le lieu de travail
Qualité des prestations et déclaration des employés
Émission/annulation de cartes et propriété des comptes
Parking à l'hôtel ou géré
Les règles relatives aux utilisateurs autorisés contre les utilisateurs non autorisés
Responsable du flux de travail des invités, du support et de la facturation
Site commercial public
Claironnalité de l’accès, du paiement et du support
Le parcours utilisateur et la fonction de sauvegarde testés bout en bout
Il n’existe pas de solution universelle entre l’RFID, les applications, Plug & Charge et l’accès ouvert. Choisissez le chemin d’identification en fonction de la population d’utilisateurs, de l’attribution des sessions, de la connectivité, de la confidentialité et de la prise en charge ; documentez un plan de repli testé avant le lancement. La matrice ci-dessous rend ces compromis explicites pour une demande d’offre commerciale de contrôle d’accès au chargement des véhicules électriques.
Méthode
Identité et facturation
Posture d’arrêt en cas d’échec
Contrôle opérateur
RFID
Le jeton émis peut correspondre à un conducteur, un véhicule ou un centre de coûts.
Le comportement du lecteur et de l'autorisation locale doivent être testés
Processus de retrait et de remplacement rigoureux
App
Le compte, le tarif et la facture sont gérés par le back-end
Exige un réseau ou un flux de cache/fallback défini
Politique flexible en matière d’hébergement, de rôle et de tarifs
Brancher et charger
Le certificat et le contrat autorisent automatiquement le véhicule.
Certificat complet, temps et dépendance au backend
Friction faible du conducteur ; la politique doit couvrir les cas de non-conformité du certificat
Accès libre
May reporte l’identité à la phase de paiement ou de roaming
Une voie de départ simple, mais les contrôles relatifs à l’abus et aux sessions non payées sont importants
La plus basse barrière ; la plus grande nécessité de surveillance et de règlement des différends
Un flux de travail de politique d’accès en cinq étapes
Classer les utilisateurs : les employés, les conducteurs de flotte, les résidents, les visiteurs, les invités itinérants et le personnel de maintenance ont besoin de règles distinctes.
Choisissez le registre responsable : définissez si la session appartient à une personne, à un véhicule, à un contrat, à un département ou à un jeton de paiement anonyme.
Définir les comportements d’échec : spécifier la perte de connexion réseau, l’utilisation non valide de l’appareil RFID, l’expiration du certificat, l’arrêt de l’application, le retrait d’autorisation d’utilisation en cas d’urgence et la gestion des remboursements.
Configurer les contrôles d’abus : limiter le nombre de retries, révoquer les identifiants perdus, signaler les anomalies énergétiques ou horaires, et autoriser des opérateurs distincts, ainsi que le soutien et le financement.
Effectuer des tests d'acceptation : tester au moins un scénario avec des utilisateurs connus, des invités, des connexions en itinérance, des connexions hors ligne et des connexions rejetées sur chaque combinaison chargeur/CSMS.
Frontières de la confidentialité et de l'assistance
Recueillir uniquement les informations d’identité et les données de télémétrie nécessaires à la facturation, la sécurité et l’assistance ; publier les rôles de conservation, de suppression et d’accès avant d’émettre des autorisations. Dans le cas de déploiements publics ou dans les bureaux, attribuer un seul propriétaire pour la remplacement des autorisations, un autre pour les litiges de paiement et un autre pour les problèmes de chargeurs ; autrement, un flux d’autorisation techniquement correct peut encore devenir un dysfonctionnement opérationnel.
Partie 6. Quelle route de produit XYDF correspond à une demande d’accès contrôlé ?
Cet article ne mentionne pas que le matériel XYDF inclue la technologie RFID, l’accès à une application ou le système Plug & Charge. Il s’adresse aux acheteurs capables de fournir des groupes d’utilisateurs, des règles de qualification, un propriétaire de véhicule, un mixage de véhicules de la flotte, des solutions de repli nécessaires, des attentes en matière de connectivité, une puissance du chargeur et un marché cible. Ce n’est pas suffisant pour obtenir une homologation en matière de cybersécurité, de services de paiement ou de délivrance de certificats.
Envoie ces entrées à XYDF Demander la documentation relative aux produits et projets.
Liste de contrôle pour une mise en œuvre commerciale de contrôle d’accès pour les bornes de recharge des véhicules électriques
Les groupes d’utilisateurs, les sessions simultanées attendues et le fait que les invités doivent disposer d’une procédure permettant de ne pas créer de compte.
Types de certificats (technologie RFID, identité de l’application, certificat de contrat), SLA de retrait et processus de remplacement.
Version/profil OCPP requis et Interopérabilité du backend, Avec les fonctions testées contre le système sélectionné ; spécifiez séparément l’édition ISO 15118 et la responsabilité de la certification/PKI.
Restrictions d’autorisation hors ligne, comportement de redémarrage, gestion des sessions doubles et politique d’arrêt d’urgence.
Propriétaire du service de facturation, partenaires de roaming, juridiction en matière de confidentialité, heures d'assistance et scripts d'acceptation.
Une fois ces contrôles conclus, XYDF Portefeuille de produits et Gamma de chargeurs DC Il peut être testé pour les lecteurs requis, les interfaces de communication et les interfaces de backend. Envoyez la politique et la matrice de tests via le formulaire ci-dessous. Réseau de contact avec les fournisseurs; Ne concluez pas que la certification ou la fonctionnalité proposée sont disponibles pour la configuration proposée si elles ne sont pas documentées.
Notez les informations concernant le propriétaire des autorisations, la voie de contournement, la responsabilité du certificat ou du compte ainsi que les preuves de tests d’acceptation dans la demande de prix afin que la fonctionnalité d’accès ne soit pas confondue avec une politique opérationnelle complète.
FAQ
Qu’est-ce que le système d’identification externe dans le cadre de la recharge des véhicules électriques ?
EIM est la terminologie ISO 15118 pour les méthodes d’identification autres que Plug & Charge ; des exemples cités comprennent la RFID et les applications sur smartphone ou web.
Le Plug & Charge remplace-t-il le système RFID ?
Pas nécessairement. Plug & Charge nécessite un véhicule compatible, un point de charge, un certificat et des chemins de backend. L’utilisation de l’RFID peut rester une méthode prévue et certifiée ou une solution de repli.
Pas automatiquement. Plug & Charge est une norme ISO 15118 basée sur des certificats, tandis que l’utilisation de la technologie RFID reste utile pour les véhicules ou les utilisateurs qui n’ont pas de chaîne de certification compatible ; de nombreux opérateurs conservent l’accès à la technologie RFID ou aux applications comme solution de repli testée.
Le RFID peut-il identifier un conducteur ?
Il peut soutenir une politique de crédits à l’échelle de la personne lorsque le système sélectionné associe le crédit à un utilisateur. Confirmez la conception des comptes et des rapports de la plateforme.
Une application fonctionne-t-elle sans réseau ?
Cela dépend du chargeur, du backend et de la politique sélectionnées. Il est préférable de définir et de tester un fallback approuvé plutôt que d’assumer un comportement hors ligne.
Qu’est-ce qui doit être testé avant de déployer Plug & Charge ?
Testez les modèles de véhicules prévus, les certificats/contrats, la configuration du chargeur, l’autorisation backend, la voie de facturation et la méthode de fallback de bout en bout.
Qu’est-ce qui doit figurer dans une demande d’accès contrôlé ?
Fournissez des groupes d’utilisateurs, des règles de qualification, le propriétaire de la facturation, un mix de véhicules, des attentes en matière de compatibilité, les conditions du réseau, la puissance des chargeurs, les besoins en connecteurs et la propriété du support.
Que se passe-t-il lorsque le réseau de recharge est hors ligne ?
Le comportement est spécifique au produit et au backend : un système peut autoriser l’autorisation en mémoire, refuser les nouvelles sessions ou enregistrer les transactions en attente. Il convient de placer le comportement choisi, la fenêtre de redémarrage et la règle de rapprochement dans l’essai d’acceptation plutôt que d’admettre une “ assistance hors ligne ”.”
Un bon contrôle d’accès est mesuré par le nombre de sessions échouées que l’application gère correctement – et non seulement par le nombre de connexions réussies.
Comment un acheteur devrait-il vérifier les déclarations relatives à l’interopérabilité des chargeurs de véhicules électriques ?
Définissez les fonctions exactes de chargeur, véhicule, back-end, identité, paiement, surveillance et firmware à tester, puis observez les cas de fonctionnement normal, hors ligne, de récupération et de non-conformité de version. Notez l’édition du protocole, les profils implémentés, les responsabilités en matière de sécurité et le résultat de l’acceptation. Un logo du protocole ou une seule démonstration réussie ne constituent pas une preuve d’interopérabilité complète.
Usine du siège social du Zhejiang :
N° 2, route de Changjiang, parc industriel du pont de Wenzhou, ville de beibaixiang, ville de Yueqing, ville de Wenzhou, province du Zhejiang
Bureau de Shenzhen :
1er étage, Bâtiment A, Parc Industriel Shenkai, Communauté Tangtou, Sous-district de Shiyan, District de Bao'an, Shenzhen
Nous utilisons des cookies pour assurer le bon fonctionnement de ce site Web et, avec votre autorisation, pour mesurer la manière dont les visiteurs utilisent notre site de recharge pour VE. Voir notre Politique de confidentialité pour plus de détails.
 Xinya Dongfang Electricity Technology Co., Ltd.