Cómo dimensionar las preguntas de ciberseguridad en un pedido de oferta para un cargador comercial de vehículos eléctricos
15 de ago. de 2026
Blog
Solicitud de oferta de seguridad cibernética para los cargadores de vehículos eléctricos comerciales El lenguaje debería definir los límites del proyecto y no prometer un resultado de seguridad. Nombre los activos de carga, los roles de acceso, el límite de la red, la actualización de la titularidad, los registros de eventos disponibles y el camino de contacto en caso de incidente, para que los equipos de equipos de infraestructura, redes y operaciones puedan revisar el mismo alcance.
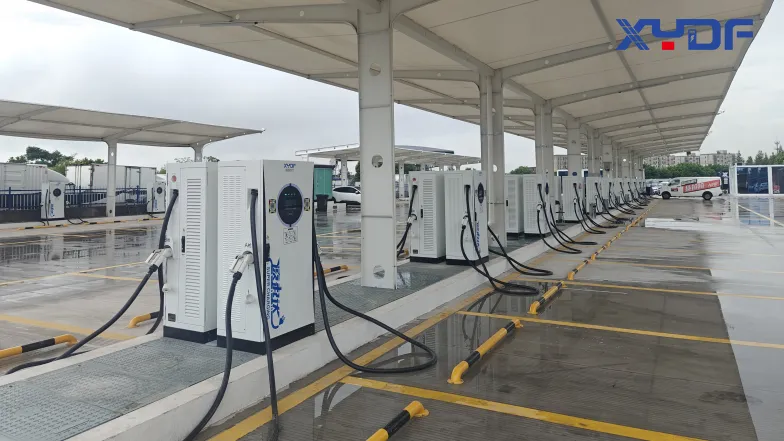
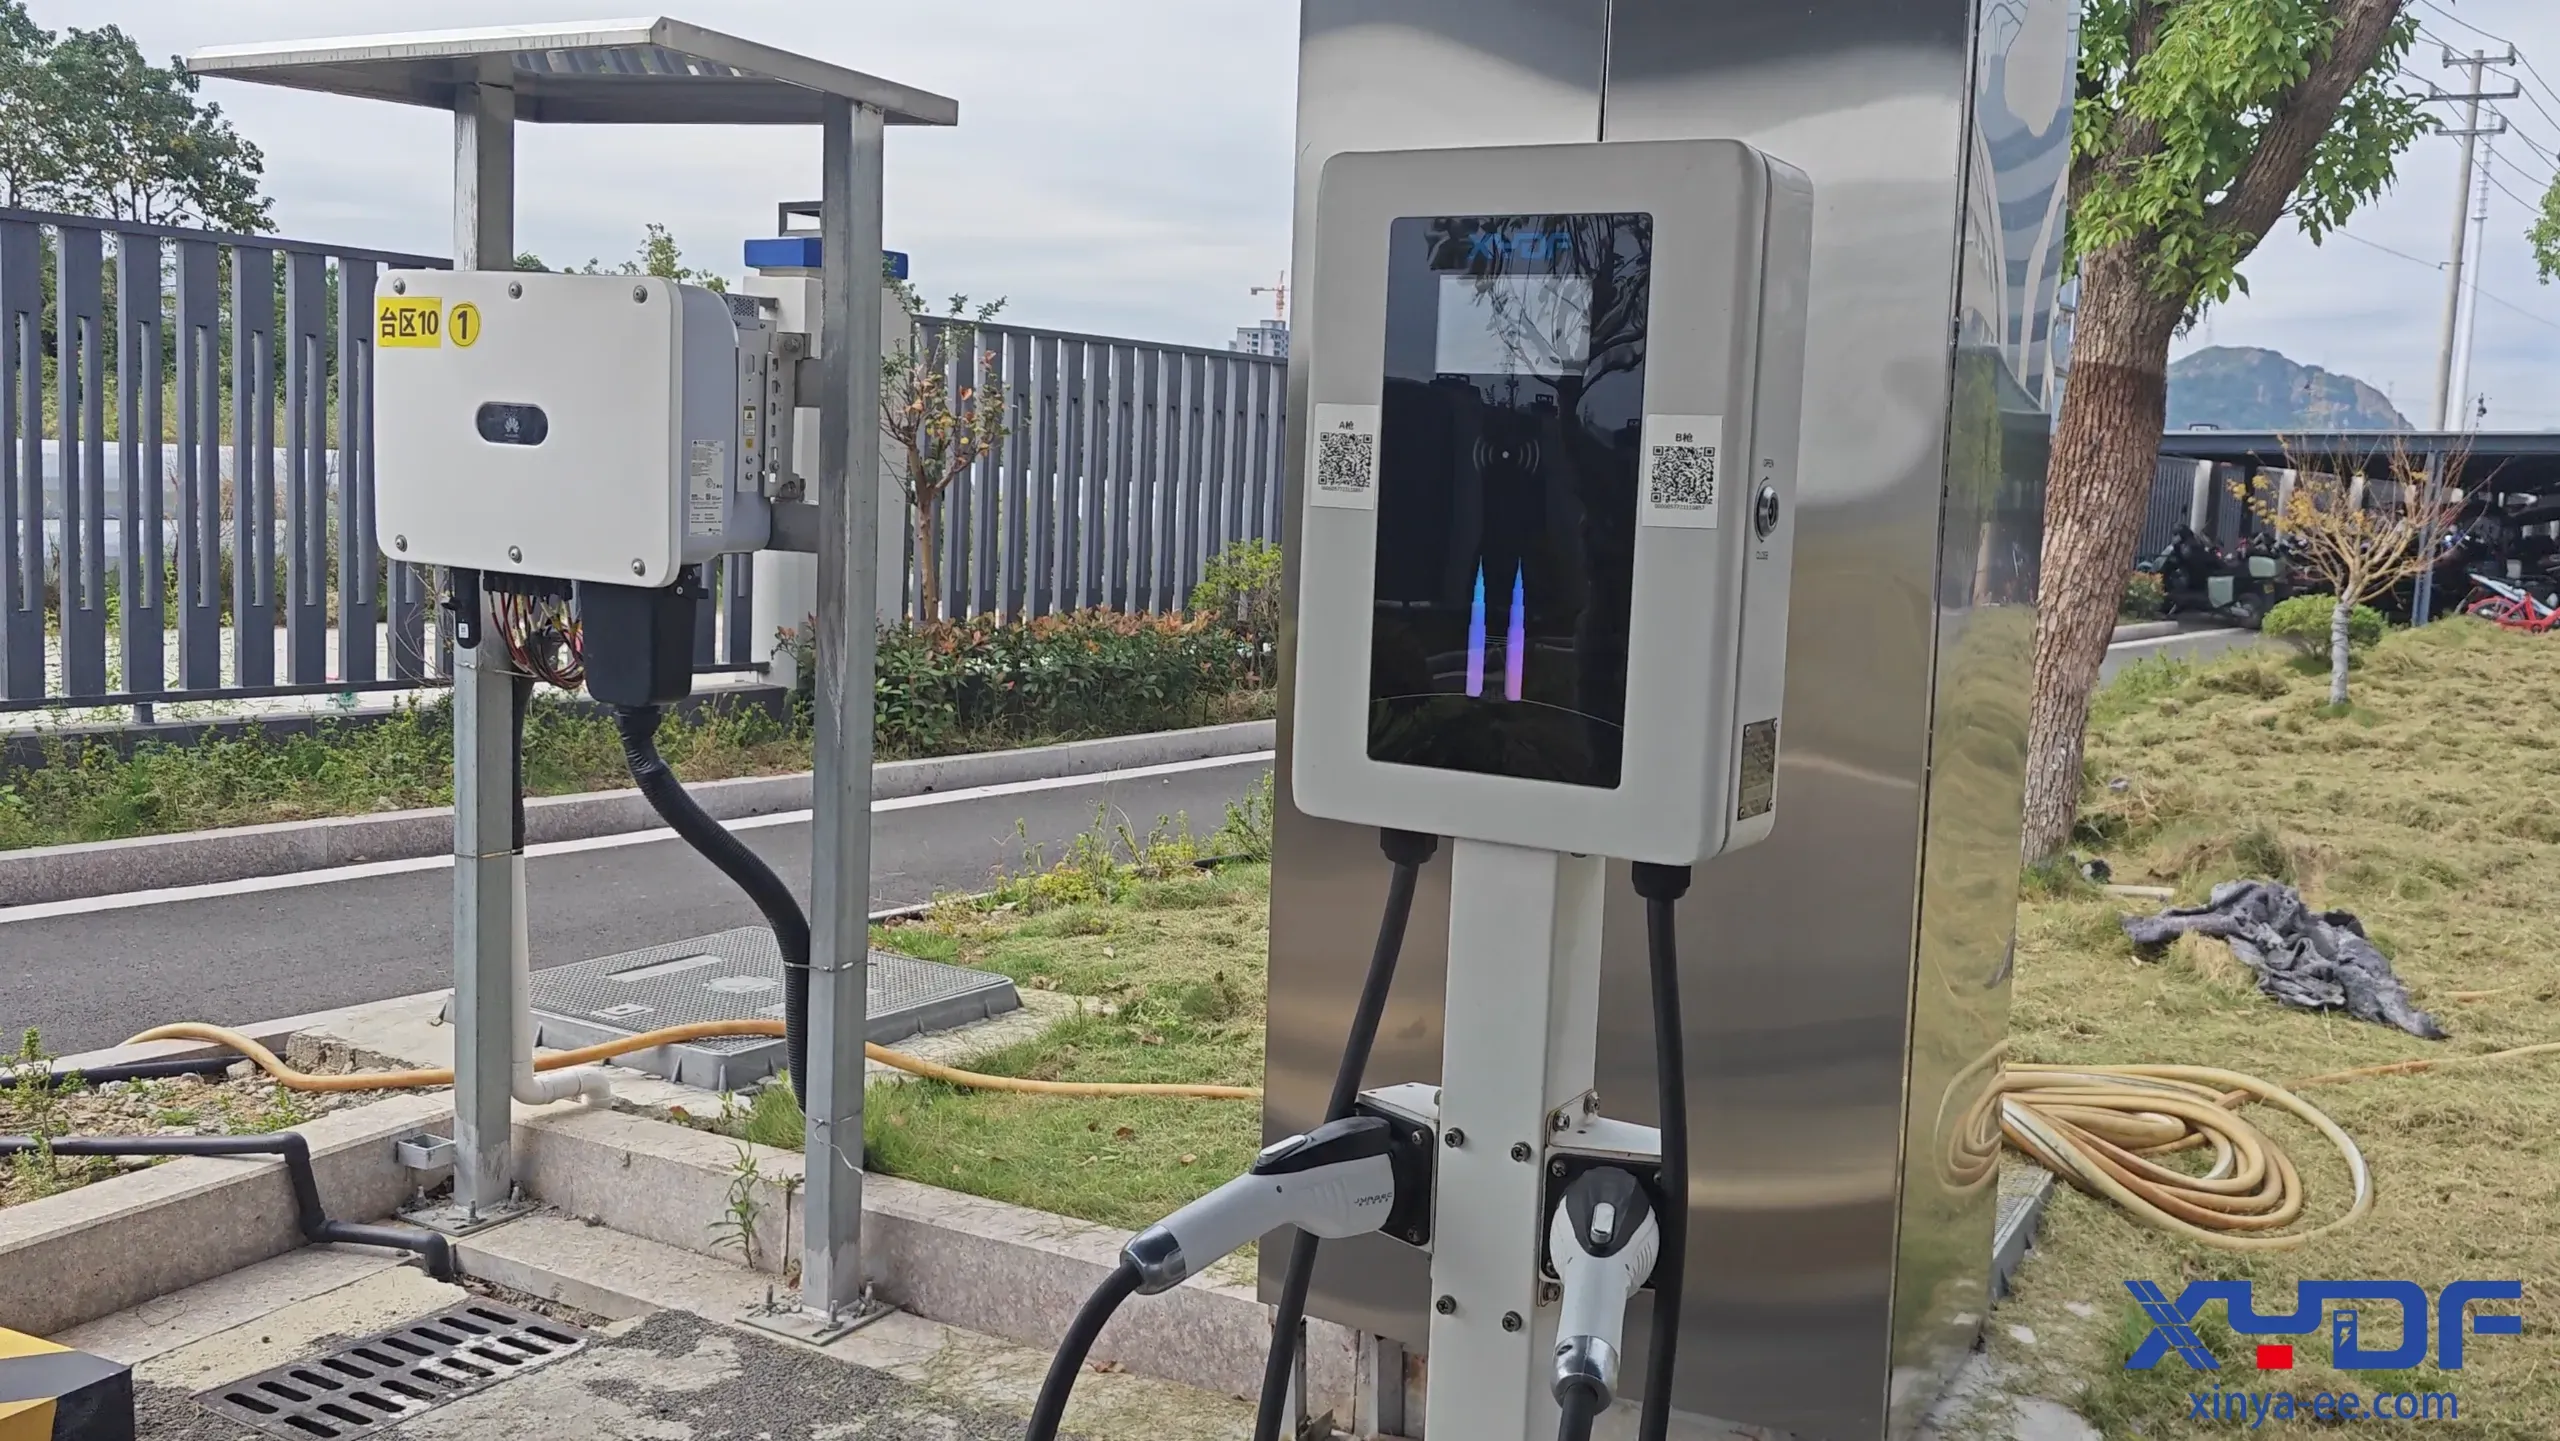
Las preguntas de ciberseguridad comienzan con un inventario claro de los activos del proyecto.
Parte 1. ¿Qué debería lograr una solicitud de presupuesto de seguridad cibernética para un cargador comercial de vehículos eléctricos?
El soporte de protocolos debería separarse de la interoperabilidad de extremo a extremo. El comprador debería incluir en el alcance de la especificación los interfaces de carga, vehículo, red, identidad, pago, monitoreo y actualización; especificar el mensaje o función que debe funcionar; y definir cómo se gestionan los fallos, el funcionamiento en modo offline, los cambios de versión y las responsabilidades de seguridad. Un nombre de protocolo en un folleto no prueba que el conjunto completo funcione con el back office del comprador. Para el contexto de planificación pública, véase Recursos del protocolo OCPP de la Open Charge Alliance; El registro de aceptación específico del sitio sigue siendo el factor determinante de la decisión final.
Una solicitud de información detallada útil hace que la conversación sobre seguridad sea lo suficientemente específica como para ser revisada. Identifica qué dispositivos se conectarán, quién los utilizará o los administrará, dónde comienzan y terminan las responsabilidades y qué pruebas se esperan si se necesita investigar un incidente.
El Marco de ciberseguridad de NIST organiza los resultados de ciberseguridad en los ámbitos de gobernanza, identificación, protección, detección, respuesta y recuperación. Para una adquisición con cobro, es una forma práctica de evitar una solicitud vaga de “cargadores seguros”; no certifica a un proveedor, una red ni una configuración.
No acepte una declaración de seguridad genérica como prueba de la idoneidad del proyecto. Solicite el alcance real, la parte responsable, la dependencia de configuración y los registros que respalden la afirmación. Perfil NIST IR 8473 Es una referencia en gestión de riesgos para la infraestructura de carga rápida extrema de vehículos eléctricos; no es una certificación de un proveedor ni de una instalación.
La edición es importante al utilizar esta referencia en un requerimiento de oferta. NIST IR 8473 Se finalizó en octubre de 2023; su nota de publicación del 26 de febrero de 2024 identifica explícitamente CSF v1.1. El perfil abarca cuatro dominios: vehículos eléctricos, cargadores extremadamente rápidos, operaciones en la nube y de terceros y redes de servicios públicos/de edificios. Complementa la gestión de riesgos, normas y reglamentos existentes de una organización, en lugar de certificar un producto de carga.
Cuando una solicitud de propuestas utiliza los resultados actuales del CSF 2.0, solicite a los proveedores que indiquen la edición del perfil anterior y identifiquen la versión del marco para determinar su respuesta a los resultados y responsabilidades solicitados. Indicar únicamente la IR 8473 no establece la cobertura del CSF 2.0; una declaración general de “conformidad con NIST” no permite realizar esa comparación.
Parte 2. ¿Qué activos y roles de acceso debe especificar el comprador?
Comienza con un inventario que sea significativo para el proyecto: equipos de carga, conexión al sitio, entorno de gestión, métodos de acceso de los usuarios y las personas que pueden administrar o apoyar la instalación. El inventario no es un diseño técnico; establece qué necesidades tiene un propietario.
Elemento de alcance
Pregunta del comprador
¿Por qué debería figurar en la solicitud de oferta?
Equipamiento de carga
¿Qué dispositivos y conectores están incluidos?
Evita que una respuesta cubra solo una parte del despliegue.
Usuarios operativos
¿Quién puede iniciar, detener o asistir a una sesión?
Clarifica el modelo de acceso.
Administradores
¿Quién puede cambiar la configuración o recuperar los registros?
Hace que la propiedad de los roles sea visible.
Propietario de la red de sitios
¿Quién aprueba los cambios de conectividad?
Conecta el alcance del cargador con la gobernanza del sitio.
Contáctenos por servicio
¿Quién recibe una solicitud de incidente o servicio?
Creación de un camino de escalada práctico.
Las búsquedas en foros muestran que los usuarios discuten tanto la seguridad de la cuenta como la conectividad del cargador. Estas preguntas ayudan a estructurar el lenguaje del comprador, pero no establecen qué ofrece ningún producto de carga.
Parte 3. ¿Cómo se debería discutir el límite de la red?
Analice el límite de la red como una cuestión de diseño, no como una topología universal. El comprador debería indicar quién es el propietario de la red del sitio, qué servicios externos se pretenden ofrecer, qué acceso remoto se espera y quién aprueba los cambios. Los recursos de CISA sobre sistemas de control industrial proporcionan un contexto útil para considerar a los activos operativos conectados como un ámbito definido.
Las preguntas sobre la arquitectura del sitio web deben ser revisadas junto con el diseño comercial de la facturación.
La separación de las redes puede ser adecuada cuando la arquitectura del sitio y el modelo operativo lo requieran, pero el diseño específico requiere una revisión a nivel del sitio. Una solicitud de información puede pedir al proveedor que describa las dependencias y responsabilidades sin asumir un método o característica de conexión específicos.
Parte 4. ¿Quién decide sobre la actualización y la configuración?
La rendición de cuentas en materia de ciberseguridad se ve debilitada cuando los cambios no tienen un propietario identificado. Pregunte quién propone, aprueba, aplica y documenta una configuración o cambio de actualización, y qué debe proporcionar el sitio antes de que pueda realizarse esa tarea.
La respuesta debería distinguir la responsabilidad del equipo de la responsabilidad de la red y del proceso de aprobación del operador. plan de gestión de parches Debería indicar cómo se descubre, prueba y aprueba un parche y cómo se lo implementa, siguiendo la secuencia de pasos descrita por el Pacific Northwest National Laboratory en la cláusula de adquisición. La respuesta del proveedor también debería indicar las versiones de software y firmware compatibles, el periodo de soporte, cómo se verifica la autenticidad y la integridad de las actualizaciones y quién es el responsable de la recuperación en caso de que una actualización falle. Esto es más útil que una promesa sin condiciones de que las actualizaciones siempre serán automáticas o sin riesgo.
Parte 5. ¿Qué pruebas incidentales y vías de contacto deben definirse?
Un itinerario de incidentes debería responder a dos preguntas operacionales: qué evidencia puede conservar el equipo del proyecto y quién recibe la primera notificación. Los registros exactos dependen de la arquitectura final, pero el RFQ debería solicitar identificadores disponibles, marcadores de tiempo, descripciones de eventos, acceso a exportar y contactos para escalamiento. También debería definir Notificación de vulnerabilidad El canal y las versiones afectadas por cada aviso. Un aviso de CISA de mayo de 2026 para determinadas versiones de ABB Terra ilustra por qué los registros de modelo y versión son importantes; no implica que el equipo XYDF o todos los cargadores comerciales tengan la misma vulnerabilidad. Definir Responsabilidades de respuesta al servicio y de escalamiento junto a los incidentes, los contactos mantienen la coherencia en las funciones de notificación y restauración.
Necesidad de un análisis de los eventos
Defina antes de realizar la adquisición
Beneficio para el comprador
Identifique el activo afectado
Referencia de activo y ubicación
Evita solicitudes de soporte ambiguas.
Conoce el momento adecuado
Base de tiempo de grabación y disponibilidad de registros
Apoya una cronología coherente.
Preserva el contexto
Registros disponibles de eventos o cambios
Ofrece a los especialistas un punto de partida de pruebas.
Aumentar la tensión
Contratistas designados y límites de responsabilidad
Reduce la incertidumbre en la transferencia de datos.
No convierta esta tabla en una afirmación de que todos los cargadores o proveedores revelan estos registros. La RFQ es el lugar para obtener una respuesta específica al proyecto.
Parte 6. ¿Qué respuestas del proveedor hacen que una solicitud de oferta sea revisable?
Solicite respuestas que indiquen el ámbito y la evidencia, en lugar de etiquetas comerciales. La tabla siguiente proporciona a los compradores una forma concisa de comparar las respuestas sin considerar ninguna de ellas como una certificación.
Como mínimo, solicite un inventario actual de firmware y software, la fecha de finalización del soporte técnico, un flujo de trabajo para pruebas y aprobación de parches, un método de verificación de actualizaciones, una ruta de notificación de vulnerabilidades y un respuesta a incidentes el contacto con un plazo de presentación de informes definido. En los casos en que un servicio dependa de subcontratistas, la respuesta debería explicar cómo los mismos requisitos se aplican a esas partes, en lugar de quedar limitados al proveedor principal.
El comprador debe proporcionar
Pídale al proveedor que lo explique
Evidencia o límite a solicitar
Lista de activos y arquitectura del sitio
Qué parte del proyecto cubre la respuesta
Dispositivos, servicios y dependencias dentro del ámbito de aplicación.
Modelo de acceso a roles
Quién puede realizar cada acción operativa
Descripción de la función y el organismo que aprueba el acceso.
Expectativas de conectividad
¿Qué conexiones de red son necesarias?
Responsabilidades del sitio y dependencias de la configuración.
Proceso de gestión del cambio
Quién es el propietario de las actualizaciones y los cambios de configuración
Procedimiento de aprobación, notificación y registro.
Modelo operativo del incidente
Cómo se reporta y se entrega un problema
Ruta de contacto y evidencia de eventos disponibles.
Para las discusiones sobre el equipo, consulte gama de cargadores rápidos de CC comerciales y compartir la arquitectura del proyecto con el equipo. La página pública del producto no confirma las funciones de ciberseguridad ni de redes, por lo que estos puntos siguen siendo puntos de validación en el proceso de solicitud de propuestas.
Parte 7. ¿Qué prueba un nombre de protocolo y qué no prueba?
El Open Charge Alliance Está asociado a OCPP, un protocolo de comunicación abierto para la infraestructura de carga de vehículos eléctricos. Un nombre de protocolo puede ayudar a un comprador a plantear preguntas precisas sobre interoperabilidad, pero por sí solo no prueba la encriptación, el control de acceso, el proceso de actualización, la respuesta a incidentes ni la idoneidad de la seguridad para un proyecto específico.
Esta guía es útil cuando un comprador comercial necesita reunir a los responsables de equipos, redes y operaciones en un único contexto de conversación. No sustituye a una evaluación de seguridad específica del sitio, a una revisión regulatoria local ni a la confirmación de la capacidad de cualquier producto. Para el lado operativo:, Prioridades de alarma del cargador ofrece una discusión relacionada sobre la gestión de registros.
El alcance del equipo debe validarse en función de la propia arquitectura y los requisitos operativos del proyecto.
Preguntas frecuentes
¿Qué debe incluirse en un requerimiento de licitación para la seguridad cibernética de los cargadores comerciales de vehículos eléctricos?
Incluya la lista de activos, los roles de acceso, el límite de la red, la propiedad de la actualización y la configuración, los registros disponibles, los contactos de incidentes y la evidencia que se espera de cada proveedor.
¿Por qué enumerar los activos de carga antes de hacer preguntas de seguridad?
Una lista de activos establece qué incluye el alcance solicitado, evitando que la respuesta cubra solo un dispositivo y omita los servicios conectados o las responsabilidades del sitio.
¿Deberían los cargadores comerciales utilizar una red independiente?
Esta decisión depende de la arquitectura del sitio, el modelo operativo y los responsables. Solicite las hipótesis de diseño y obtenga una revisión específica del sitio, en lugar de utilizar una regla general.
¿Quién debería ser el propietario de las actualizaciones de los cargadores?
El proyecto debería indicar quién propone, aprueba, aplica y registra cada cambio, al tiempo que distingue las responsabilidades de los equipos, la red y el operador.
¿Qué debería incluir un camino de contacto en caso de incidente?
Defina los contactos iniciales, la referencia del activo afectado, los timestamps o registros disponibles, y el límite de traspaso entre las partes involucradas.
¿Acaso el OCPP por sí solo prueba que un cargador comercial para vehículos eléctricos es seguro?
No. OCPP es un protocolo de comunicación abierto; un comprador aún necesita pruebas específicas del proyecto sobre la configuración prevista y las responsabilidades operativas.
¿Esta guía confirma una función de ciberseguridad para un cargador XYDF?
No. Se trata de una guía de especificaciones técnicas. Cualquier protocolo, acceso, actualización, monitoreo o capacidad de seguridad debe ser confirmado para la configuración del proyecto propuesta.
¿Cómo debería un comprador verificar las afirmaciones sobre la interoperabilidad de los cargadores de vehículos eléctricos?
Defina las funciones exactas del cargador, el vehículo, el backend, la identidad, el pago, el monitoreo y el firmware que se deben probar, luego observe casos normales, fuera de línea, de recuperación y de incompatibilidad de versión. Registre la edición del protocolo, los perfiles implementados, las responsabilidades de seguridad y el resultado de la aceptación. Un logotipo del protocolo o una sola demostración exitosa no son evidencia de interoperabilidad completa.
Fábrica de la sede en Zhejiang:
N.º 2, Calle Changjiang, Parque Industrial del Puente de Wenzhou, Ciudad de Beibaixiang, Ciudad de Yueqing, Ciudad de Wenzhou, Provincia de Zhejiang
Sucursal de Shenzhen:
1.er piso, Edificio A, Parque Industrial Shenkai, Comunidad Tangtou, Subdistrito Shiyan, Distrito de Bao'an, Shenzhen
Utilizamos cookies para que este sitio web funcione y, con su permiso, para medir cómo los visitantes utilizan nuestro sitio de carga de vehículos eléctricos. Consulte nuestra Política de Privacidad para más detalles.
 Xinya Dongfang Electricity Technology Co., Ltd.